Nordlys
Plattformen for å dele kritisk informasjon i kraftsektoren
Med Nordlys kan selskapene i kraftsektoren varsle hverandre direkte og raskt når de ser noe som kan være et angrep.
Slik virker det
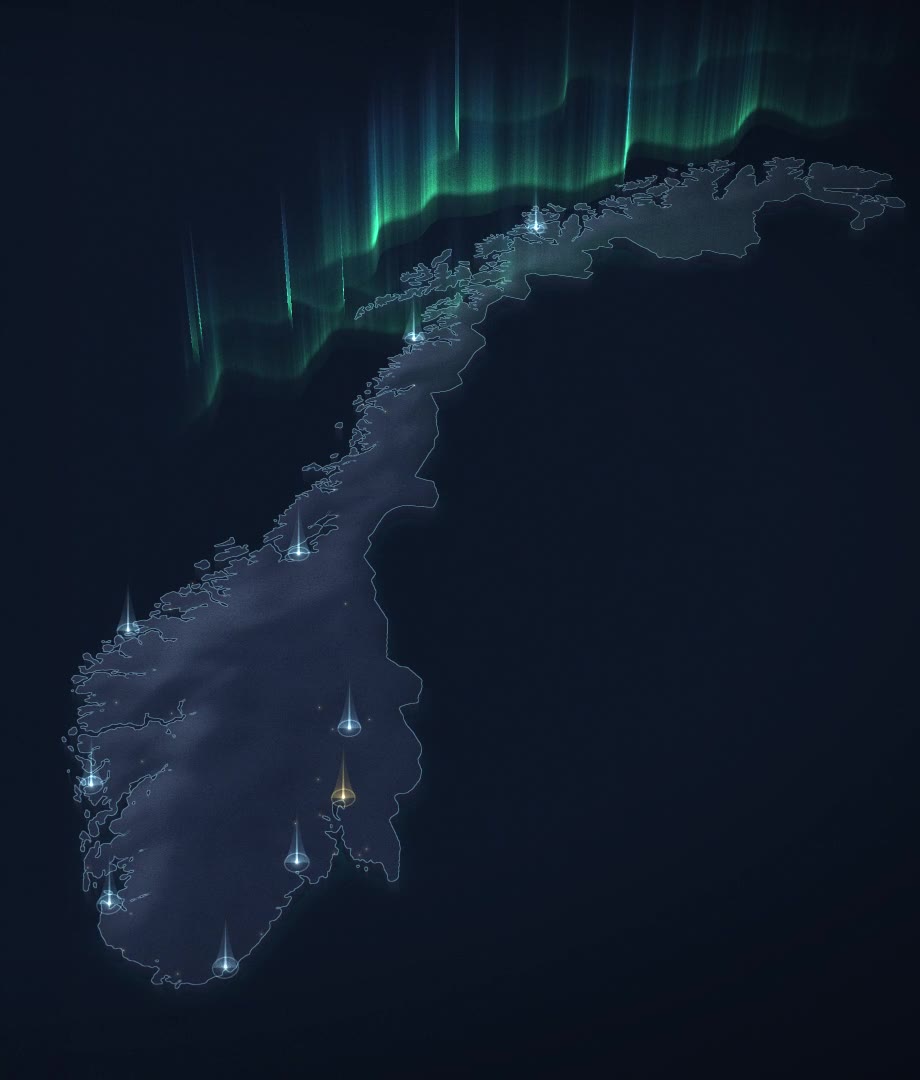
Én node hos hvert selskap. Ingen sentral server.
I dag kan det gå timer, dager eller uker før et selskap får vite at andre har sett det samme. Når selskapene vet om hverandres hendelser, kan de se mønstre tidligere.
Et selskap ser noe
En skanning mot vernereleer, en phishing-e-post eller en drone over et anlegg. Det registreres manuelt eller automatisk fra selskapets egne systemer.
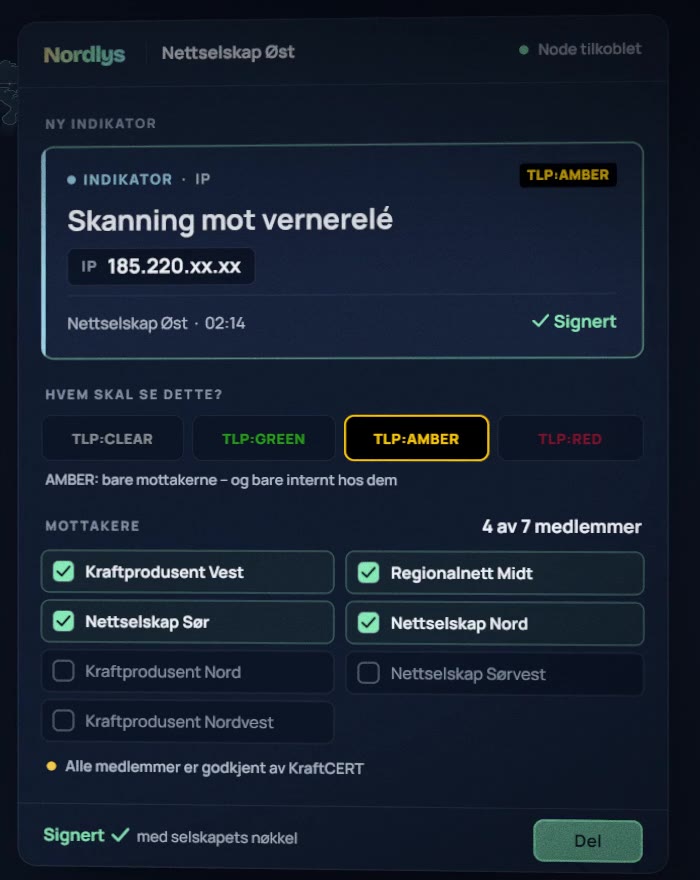
Avsenderen velger mottakere
Med TLP-nivå eller ved å velge navngitte mottakere. Meldingen signeres med selskapets nøkkel.
De andre får varselet på sekunder
Meldingen går direkte til mottakernes noder. Varsler kommer bare fra verifiserte medlemmer.
Hvert selskap bestemmer selv
Hvert selskap vurderer selv hva det gjør, og kan dele det det finner tilbake.
Dette er Nordlys ikke
- Ikke et forsvar. Nordlys varsler. Tiltakene velger hvert selskap selv.
- Ikke en analysemotor. Nordlys kobler ikke sammen informasjonen. Det er menneskene som ser mønstrene.
- Ikke et sentralt arkiv. Informasjonen ligger hos selskapene, ikke på en felles server.
- Ikke for kraftsensitiv informasjon. Graderte opplysninger deles heller ikke.
Bli nodeeier
Hva det betyr for virksomheten
Hver deltaker driver sin egen node. Virksomheten har kontroll over egne brukere, data og signeringsnøkler.
- Brukere og fagsystemerLokale roller, datakilder og tilganger.
- Nordlys-nodenBehandler data, signerer meldinger og holder de private nøklene internt.
- Mesh-proxyStår i DMZ. Videresender og sjekker meldinger, men eier verken data eller nøkler.
- Mesh-nettetUtveksling med de andre medlemmenes mesh-proxyer.
Slik skal løsningen sikres
Mottak og utløpstid
Avsenderen ser hvem som har fått meldingen. Informasjon kan få en utløpstid, så gammel informasjon ikke blir stående.
Alt kan etterprøves
Det logges hvem som delte hva, med hvem og når. Loggen gir grunnlag for revisjon og håndtering av hendelser.
Passer inn hos dere
Nordlys skal kobles til sikkerhetsverktøyene virksomheten allerede bruker, og støtte felles formater som STIX.
Sterk tilgangskontroll
Brukerne logger inn med tofaktor via virksomhetens egen pålogging, for eksempel Entra ID. Nodene kjenner igjen hverandre med sertifikater.
Kryptert og under trygg jurisdiksjon
Informasjonen er kryptert både når den sendes og når den lagres. All behandling skjer innenfor EU, EØS eller NATO.
Slik blir man med
- SøknadVirksomheten beskriver hvem den er, kontaktpersoner og sikkerhetsbehov.
- AvtaleMedlemskapet vedtas og avtalen signeres.
- TilgangKraftCERT godkjenner tilgangen. Virksomheten oppretter selv brukerne sine.
Dette avklares i forprosjektet
- Hva det koster og hvilke ressurser hver deltaker bidrar med.
- Krav til drift, infrastruktur og oppetid for en node.
- Ansvar, avtaler og forholdet til regelverk og varslingsplikt.
- Hvordan Nordlys skal eies og styres.
Om Nordlys
Fra hackathon til forprosjekt
-
Krafthack 2026
Ideen
Nordlys ble unnfanget på Krafthack by TechDay, et cybersikkerhets-hackathon for kraftsektoren. Teamet bygget en fungerende prototype på 48 timer og vant fagjuryens pris.
-
Forprosjekt
Sammen med sektoren
KraftCERT og seks virksomheter i kraftsektoren utreder om Nordlys skal bli en felles løsning for bransjen. Arbeidet dekker arkitektur, sikkerhet, styring og forretningsgrunnlag.
-
Våren 2027
Anbefaling og beslutning
Forprosjektet leverer sin anbefaling, og styringsgruppen beslutter om Nordlys skal videreføres.
Et samarbeid mellom


Filmen
Nordlys på 2 minutter og 37 sekunder
Takk for at du så filmen
Har du tre minutter?
Svarene dine hjelper oss å gjøre filmen bedre. Du er anonym.
Svar på noen spørsmål om filmen Omtrent tre minutter. Du er anonym.
Takk for svarene!
Tilbakemeldingene dine hjelper oss å gjøre filmen bedre. Del gjerne siden med en kollega som jobber i kraftsektoren.
Spørsmål og svar
Det mange lurer på
Vi bruker allerede MISP. Hva gjør Nordlys annerledes?
Nordlys er ikke en erstatning for MISP. MISP brukes til å samle og analysere trusselindikatorer over tid. Nordlys brukes til å varsle hverandre mens noe skjer, og til å følge opp hendelsen sammen.
Hva slags informasjon deles?
Hendelser, indikatorer på angrep (for eksempel IP-adresser og domener), sårbarheter og observasjoner, også fysiske. Informasjonen kommer inn manuelt fra en operatør, automatisk fra selskapets egne systemer, og automatisk fra eksterne kilder som MISP og NVD.
Hva gjør KraftCERT i Nordlys?
KraftCERT deler vurderte varsler gjennom Nordlys. Målet er at Nordlys blir KraftCERTs foretrukne kommunikasjonsplattform.
Er kildekoden tilgjengelig?
Det er lagt opp til at Nordlys skal bli åpen kildekode, men kildekoden er ikke tilgjengelig under forprosjektet.
Hva skjer med svarene om filmen?
Svarene er anonyme. Vi lagrer ikke navn, e-post eller IP-adresse sammen med svarene. De lagres i EU og brukes bare til å forbedre filmen. Vi viser aldri resultater for grupper med færre enn tre personer.
Kontakt
Spørsmål om Nordlys?
Forprosjektet tar ikke inn nye deltakere. Har du spørsmål, eller vil du høre fra oss når det er klart hvordan andre virksomheter kan bli med, kan du skrive her.
Takk!
Vi har fått henvendelsen din. Har du stilt et spørsmål, svarer vi så snart vi kan.